В One-Armed Robber злоумышленник использовал API-ключ и оформил возвраты внутриигровых покупок
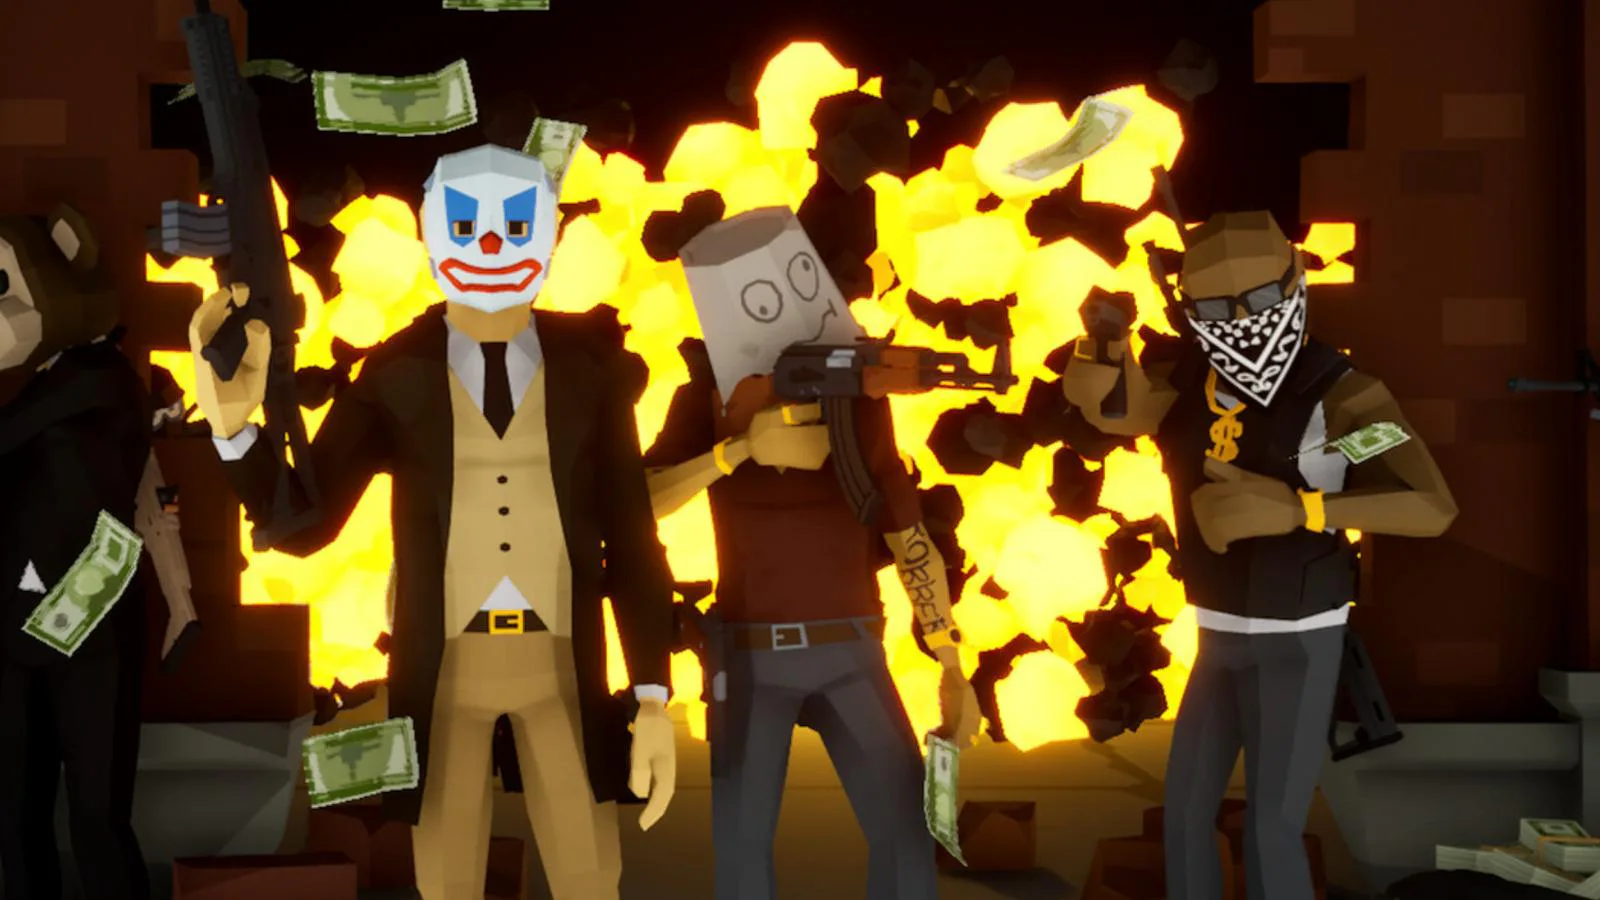
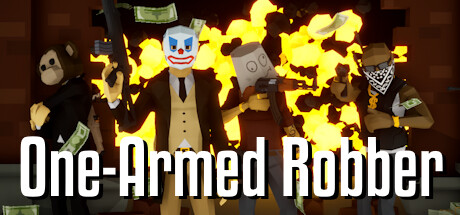
Разработчики условно-бесплатного кооперативного шутера One-Armed Robber сообщили о проблеме с безопасностью, из-за которой посторонний получил возможность управлять игровыми блокировками и оформлять возвраты средств за внутриигровые покупки. Инцидент затронул финансовую сторону проекта и вынудил команду обратиться к сообществу за поддержкой.
По словам разработчиков, злоумышленник воспользовался скомпрометированным ключом Steamworks API. С его помощью он выдавал игрокам несправедливые баны и инициировал возврат денег за покупки, хотя сами пользователи таких запросов не отправляли.
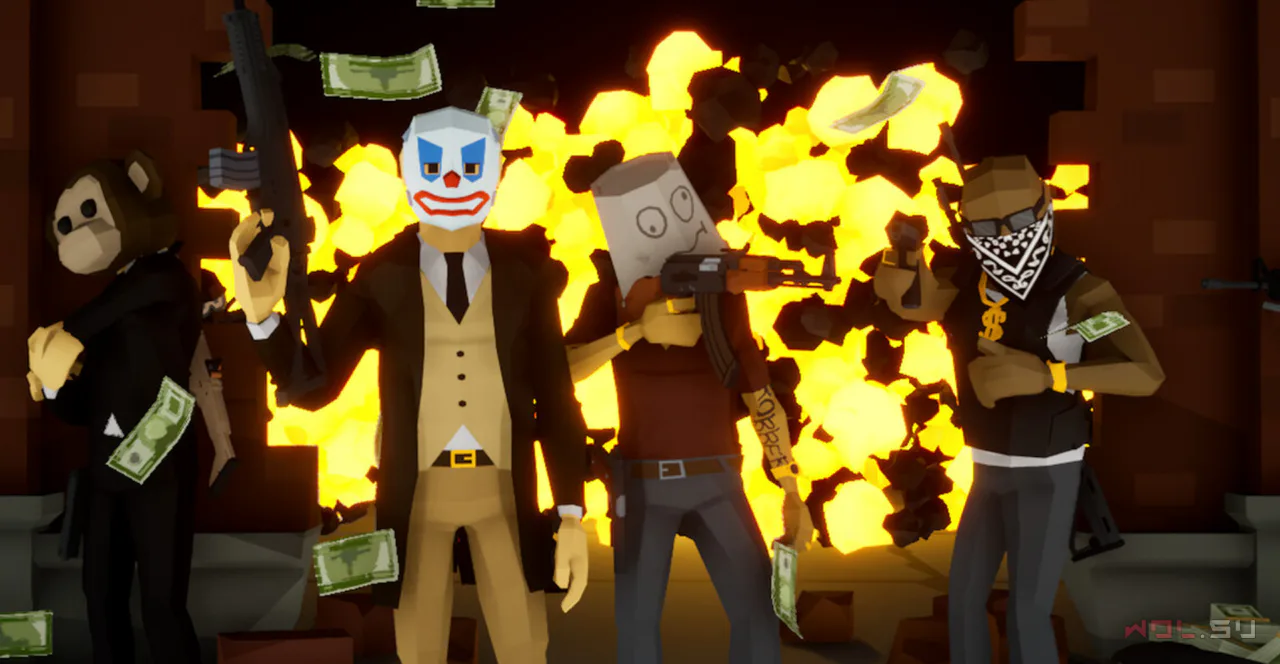
Команда Duhndal уже отозвала утёкший ключ, закрыла уязвимость и приняла дополнительные меры безопасности. Пострадавшие от неправомерных блокировок аккаунты также разблокировали.
Особенно неприятным последствием атаки стали финансовые потери: One-Armed Robber распространяется бесплатно, поэтому внутриигровые покупки имеют значение для небольшого коллектива разработчиков. Команда попросила пользователей, получивших неожиданные возвраты, при желании поддержать проект повторной покупкой. При этом разработчики подчеркнули, что это исключительно добровольная просьба и игроки ни в чём не виноваты.
Приобрести внутриигровые предметы или ознакомиться с проектом можно на странице One-Armed Robber в Steam.

Вы пишете как гость. Войдите, чтобы комментарий был от вашего аккаунта.